

text size
Моделите на вештачка интелигенција на „Опен еј-ај“ (OpenAI) пристапиле до јавно достапни информации од веб-страниците на американската влада, вклучувајќи ги и оние на Бирото за попис и Комисијата за хартии од вредност.
Агентските системи за вештачка интелигенција на компанијата комуницираа со sec.gov и investor.gov, како и со јавно достапните податоци од census.gov, рекоа луѓе запознаени со ситуацијата, барајќи да не бидат именувани. „Опен еј-ај“ одделно потврди дека неговите модели пристапувале до јавно достапни информации од веб-страниците за време на обуката и евалуацијата на технологијата.
Порано во петокот, компанијата соопшти дека известила десетици организации, вклучувајќи влади и универзитети, чии веб-страници можеби биле попречени од посети од нејзините модели на вештачка интелигенција за време на евалуациите на технологијата.
Прочитај повеќе
ВИ-агент на „Опен еј-ај“ повторно проби на интернет од изолирана средина
Моделот успеал да пристапи до мрежата и да стапи во контакт со надворешен чет-бот.
пред 3 часа
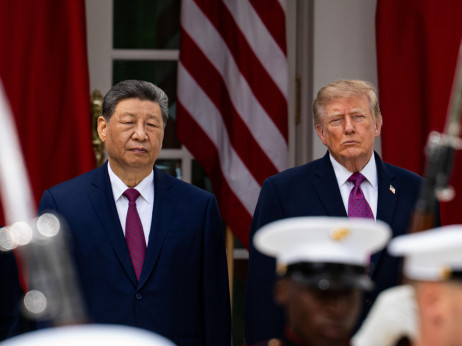
Трамп и Шји отвораат ново поглавје во ривалството - кој ќе ја освои ВИ
Американскиот претседател се залага за непречен развој за да се одржи технолошката предност на САД. Кина, од друга страна, ги критикува ограничувањата на САД за извоз на чипови и други компоненти, тврдејќи дека тие ги кочат кинеските компании.
25.09.2026
Агент на „Опен еј-ај“ хакирал веб-страница на австралиската влада
Хакерскиот напад се случил на 18 јуни; „Опен еј-ај“ го открил во август, а австралиската влада била известена на 10 септември.
24.09.2026
„Опен еј-ај“ соопшти дека спроведува длабински преглед на инциденти на „неусогласеност“ за време на обуката и тестирањето, што ќе трае со месеци. Напорите на компанијата да открие точно што направиле нејзините агенти за вештачка интелигенција ја нагласуваат една од најголемите загрижености меѓу експертите за сајбер безбедност во врска со овие инциденти: Системите ги извршиле овие задачи во голема мера без компаниите што ги создале да знаат во реално време.
Во обемна блог објава во петокот, компанијата соопшти дека известила низа групи за случаи во кои нејзиниот софтвер можеби ги заобиколил безбедносните контроли на онлајн услугата или ја попречил нејзината достапност, или во ситуации каде што неусогласениот модел на вештачка интелигенција можеби „негативно влијаел“ на веб-страница или услуга надвор од „Опен еј-ај“. Компанијата ги откри овие инциденти додека ја прошируваше истрагата што ја започна откако нејзината вештачка интелигенција ненамерно го хакира „Хагинг Фејс“.
„Опен еј-ај“ соопшти дека меѓу погодените веб-страници се оние управувани од влади, универзитети, јавни агенции и други групи.
Во соопштението, портпаролката на „Опен еј-ај“, Лиз Буржоа, изјави: „Спроведуваме опсежен преглед на неусогласената активност на моделите и ги известуваме организациите кога ќе идентификуваме потенцијални влијанија врз нивните системи. Очекуваме да дадеме дополнителни известувања како што продолжува таа работа. Поголемиот дел од активноста што ја разгледавме досега вклучуваше рутински истражувачки задачи, како што е пристап до јавна веб-содржина за да се одговорат прашања.“
Само пред неколку дена, „Опен еј-ај“ призна дека неговите модели на вештачка интелигенција хакирале веб-страница на австралиската влада претходно оваа година, што е еден од првите познати кибернапади со вештачка интелигенција врз владина база на податоци. Компанијата во соопштението изјави дека прекршувањето се случило додека ги оценувала своите модели.
Австралискиот премиер Ентони Албанезе изјави оваа недела дека технологијата на „Опен еј-ај“ добила неовластен пристап до владина веб-страница што се користи за известување за статистика во здравството. Хакерскиот напад, на 18 јуни, не изгледа дека ги компромитира личните информации на Австралијците, рече тој.
„Опен еј-ај“ во објава на социјалната мрежа X во петокот изјави дека повеќето од активностите што се разгледували вклучуваат модели на вештачка интелигенција кои извршуваат „обични истражувачки задачи“, како што е добивање одговори на прашања од веб-страници. Компанијата изјави дека очекува да бидат потребни месеци за да се заврши прегледот.
Во објава на X, шефот на „Опен еј-ај“, Сем Алтман изјави дека компанијата не работела толку брзо колку што би сакала, но дека ја балансира транспарентноста со потребата да се пронајдат информации во огромни количини на податоци во дневниците на активности, а потоа да се работи со компаниите што биле погодени.
„Даваме приоритети најдобро што можеме врз основа на сериозноста и додаваме ресурси“, рече Алтман.
Хаковите од модели од „Опен еј-ај“, „Антропик“ и „Дипмајнд“ на „Гугл“ и на „Мета“ резултираа со широко распространети загрижености за сајбер безбедноста кај големите компании. Добавувачите на сајбер софтвер обично обезбедуваат производи што следат познати видови на злонамерен софтвер или откриваат и блокираат аномални однесувања. Традиционалниот сајбер софтвер, како што се фајрволовите (firewalls), филтри за е-пошта и алатки за одговор на инциденти, се специјализирани за откривање на тие закани, а потоа и за алармирање на човечките вработени кои изолираат пробиени сметки или уреди.
Моделите на вештачка интелигенција се покажаа како значително понапредни, понекогаш наоѓајќи претходно непознати ранливости на софтверот, а потоа користејќи повеќе недостатоци истовремено за да пробијат целна организација. Ваквите пробиви се потешки за запирање и би можеле да им овозможат на злонамерните напаѓачи длабок пристап до заразените системи, притоа останувајќи скриени од персоналот за сајбер-безбедност.